Adresse kopieren
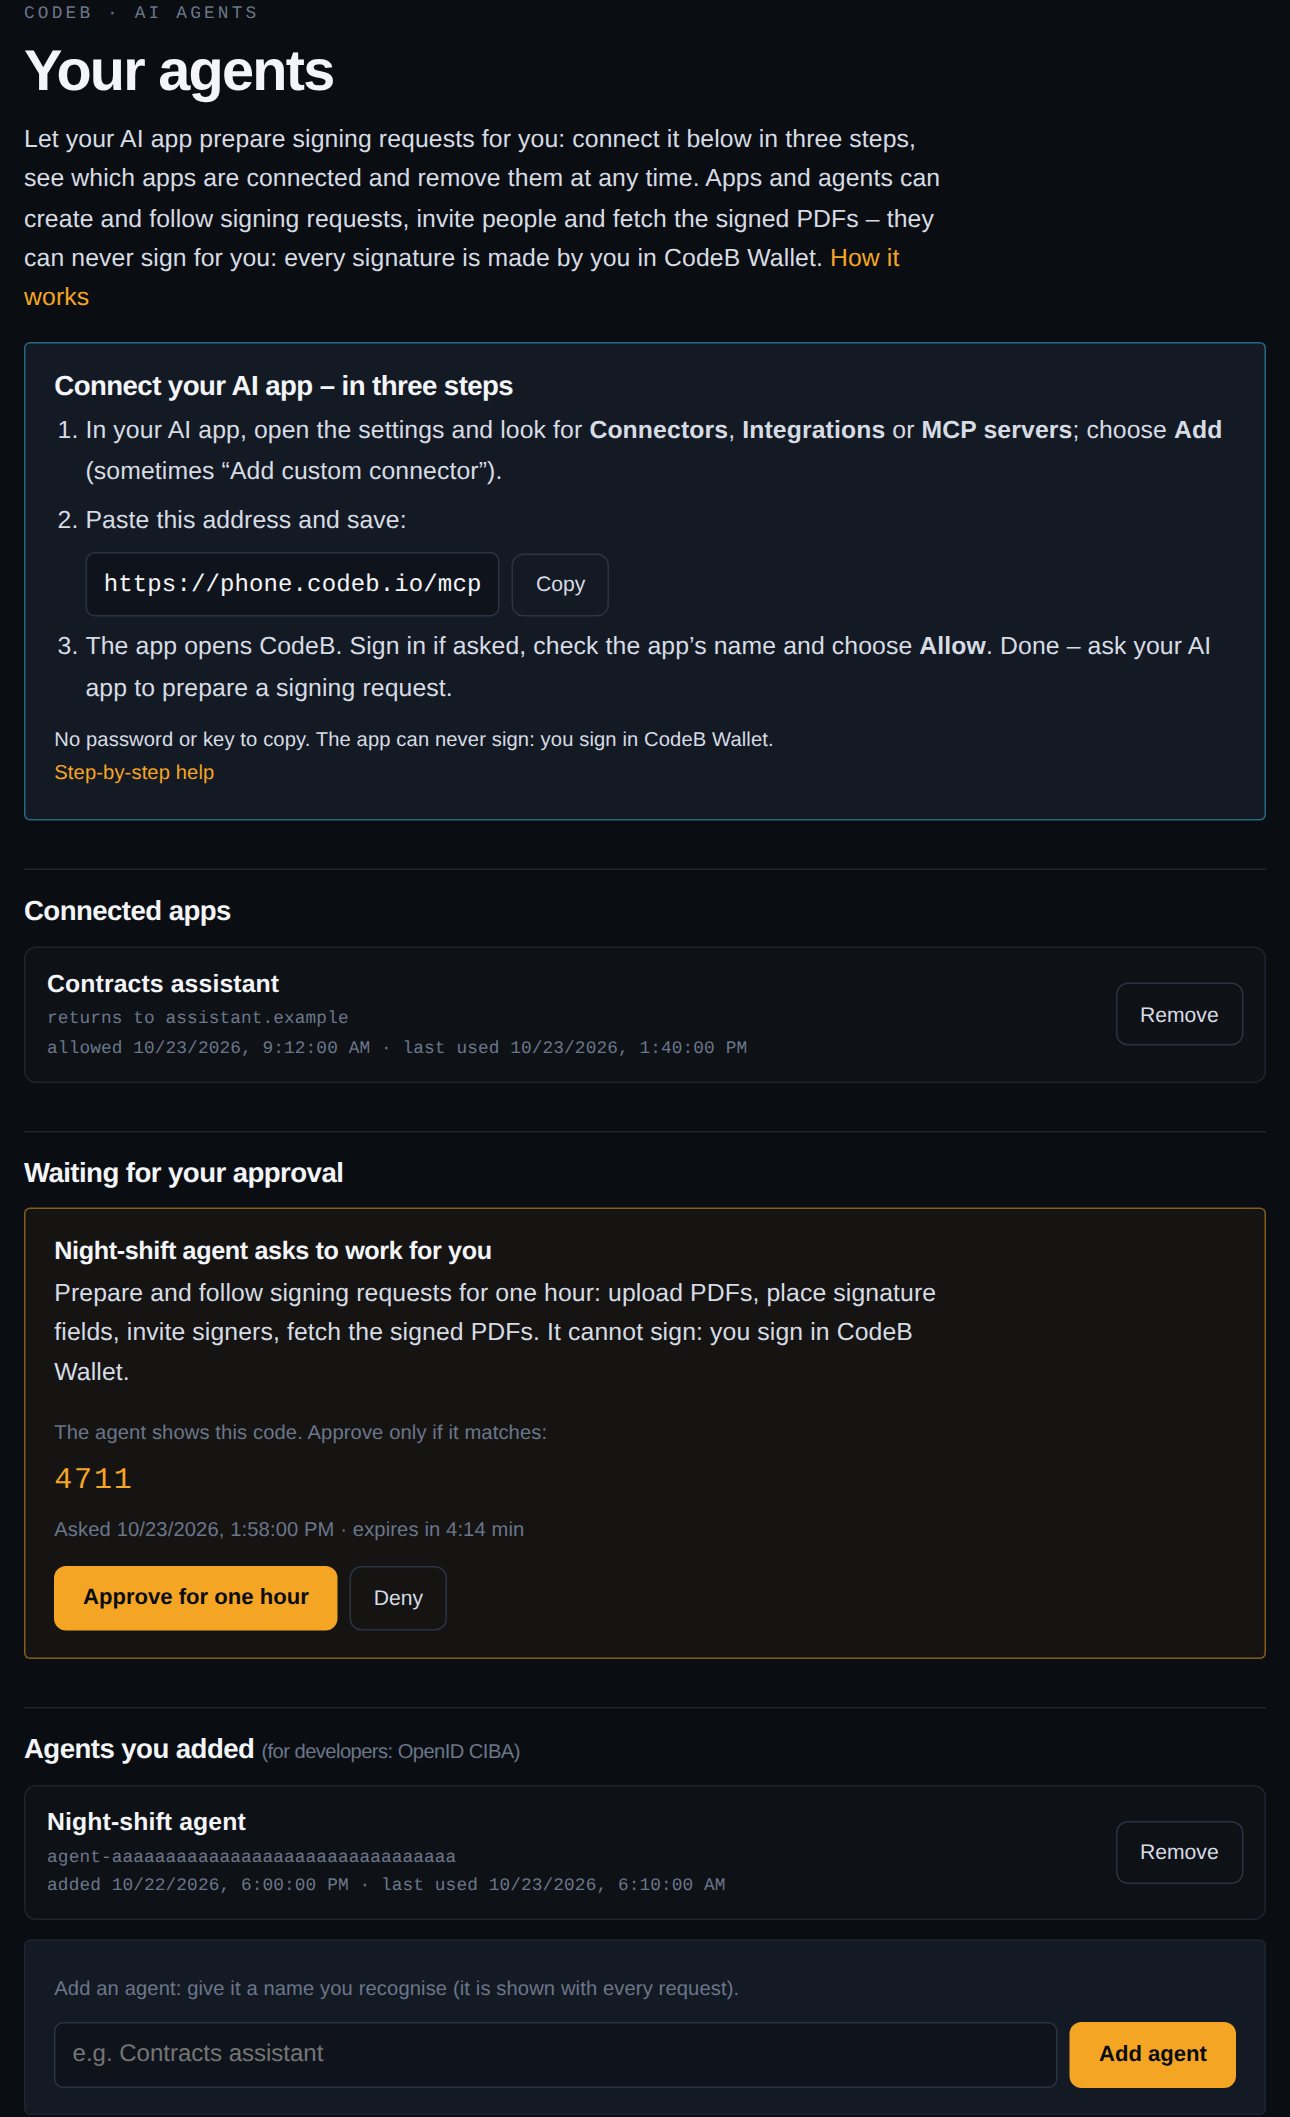
Kopieren Sie https://phone.codeb.io/mcp. Sie finden sie auch, mit Kopier-Knopf, unter Ihre Agenten.
KI-Agenten · MCP · OpenID CIBA
Ihre KI-App entwirft den Vertrag, setzt die Signaturfelder und lädt die Unterzeichner ein. Das Verbinden dauert eine Minute: eine Adresse in die App einfügen und Erlauben wählen – kein Passwort, kein Schlüssel, nichts Technisches. Jede Unterschrift leisten weiterhin Sie und Ihre Unterzeichner in der CodeB Wallet.
Der MCP-Server von CodeB lässt eine KI-App oder einen KI-Agenten PDF-Signaturanfragen für Sie anlegen, versenden und verfolgen. Signieren kann er nicht: jede Signatur ist eine fortgeschrittene oder qualifizierte elektronische Signatur (PAdES), die ein Mensch in der EUDI-Wallet leistet.
Model Context Protocol · OAuth 2.1 + PKCE · OpenID CIBA Core 1.0 · RFC 9728 · PAdES · EUDI-Wallet
Kopieren Sie https://phone.codeb.io/mcp. Sie finden sie auch, mit Kopier-Knopf, unter Ihre Agenten.
Öffnen Sie in Ihrer KI-App die Einstellungen und suchen Sie Connectors, Integrationen oder MCP-Server. Wählen Sie Hinzufügen (Add) (manchmal „Eigenen Connector hinzufügen“ oder „Remote-Server“), fügen Sie die Adresse ein und speichern Sie.
Die App öffnet CodeB. Melden Sie sich an, falls gefragt, prüfen Sie den Namen der App und wählen Sie Erlauben (Allow). Das ist alles – die App bleibt verbunden, bis Sie sie entfernen.
Zum Beispiel: „Schicke den angehängten Vertrag an kunde@example.com zur Unterschrift, ich zuerst.“ Die App lädt das PDF hoch, setzt die Signaturfelder, lädt die Unterzeichner ein und verfolgt den Status.
Signiert wird nur in der CodeB Wallet: fortgeschritten oder qualifiziert, wenn eine qualifizierte Signaturkarte verwendet wird. Die App zeigt Ihnen den Wallet-Link, wenn Sie an der Reihe sind.
Eine verbundene App erhält Zugriff für jeweils eine Stunde, den sie selbst erneuert – nie Ihr Passwort, nie einen Signaturschlüssel.
Eine Verbindung gilt nur für Ihr Konto und nur für das Vorbereiten und Verfolgen von Signaturanfragen. Löschen und Signieren bleiben bei Ihnen.
Bevor Sie erlauben, zeigt CodeB den Namen der App, ihre Website und wohin sie zurückkehrt; Apps auf Ihrem eigenen Computer bekommen einen zusätzlichen Hinweis. Agenten mit CIBA zeigen einen Code zum Vergleichen.
Entfernen Sie eine App oder einen Agenten unter Ihre Agenten – nach spätestens einer Minute ist Schluss. Unbenutzte Verbindungen enden nach 30 Tagen.
Jede Anfrage, die eine App anlegt, vermerkt die App; das Anmeldeprotokoll vermerkt jede Freigabe.
MCP Authorization (OAuth 2.1 + PKCE, Client ID Metadata Documents, RFC 7591), RFC 9728, RFC 8414, RFC 8707, RFC 9207, OpenID CIBA Core 1.0, RFC 8693.
Gespeicherte Passwörter bringen Agenten durch einen Login. CodeB geht den anderen Weg: die App braucht nie ein Passwort, sie bekommt von Ihnen eine enge Erlaubnis, und alles rechtlich Bindende – eine Unterschrift – leistet ein Mensch mit der EUDI-Wallet oder einer qualifizierten Signaturkarte.
Offene Standards, kein proprietäres SDK. Apps verbinden sich mit der MCP-Anmeldung (MCP Authorization: OAuth 2.1 mit PKCE, Client ID Metadata Documents oder Dynamic Client Registration, Discovery nach RFC 9728 und RFC 8414 – die meisten MCP-Clients erledigen das selbst). Agenten ohne Bildschirm nutzen OpenID CIBA (Poll-Modus): die Person gibt unter Ihre Agenten frei. Die Werkzeuge nutzen die dokumentierte API für Signaturanfragen, alle Prüfungen und Grenzen gelten unverändert.
# Apps that are set up with a configuration file: add the server by its address.
# The app opens CodeB by itself when it connects (MCP sign-in) - no token to paste.
{
  "mcpServers": {
    "codeb-signing": { "url": "https://phone.codeb.io/mcp" }
  }
}
# Call a tool with the access token (what every connected app does)
POST https://phone.codeb.io/mcp
Authorization: Bearer <access_token>
Content-Type: application/json

{"jsonrpc":"2.0","id":1,"method":"tools/call","params":{"name":"create_signing_request",
 "arguments":{"documents":[{"name":"Service agreement","pdf_base64":"JVBERi0x..."}],
  "sign_myself":true,"invite":["client@example.com"],
  "signature_fields":[{"document":0,"signer":1,"page":-1,"position":"bottom-left"},
                      {"document":0,"signer":2,"page":-1,"position":"bottom-right"}]}}}
# Agents without a screen (OpenID CIBA, poll mode): 1. ask the person
curl -u "agent-<id>:<secret>" \
  -d "scope=openid sign_requests" -d "login_hint=<your user name>" \
  -d "binding_message=4711" \
  https://phone.codeb.io/oidc.ashx?action=bc-authorize
# -> {"auth_req_id":"...","expires_in":300,"interval":5}

# 2. The person approves on agent-approvals.html; the agent polls every 5 s
curl -u "agent-<id>:<secret>" \
  -d "grant_type=urn:openid:params:grant-type:ciba" -d "auth_req_id=..." \
  https://phone.codeb.io/oauth2/v1/token
# -> 400 {"error":"authorization_pending"} ... then
# -> {"access_token":"...","expires_in":3600,"scope":"openid sign_requests","id_token":"..."}
inspect_pdfSeiten, Größen und Drehung eines PDFs – zum Platzieren von Felderncreate_signing_requestPDFs, Unterzeichner in Reihenfolge, Signaturfelder (rect oder unten links / Mitte / rechts), fortgeschritten oder qualifiziertget_signing_requestStatus, Unterzeichner und – wenn Sie dran sind – der Wallet-Linklist_signing_requestsAlle Ihre Anfrageninvite_signersUnterzeichner am Ende hinzufügenresend_invitationDie E-Mail erneutwithdraw_signing_requestEine offene Anfrage stoppenget_documentDas Original oder das signierte PDFverify_documentDer SignaturberichtNein. Sie kann Signaturanfragen vorbereiten und verfolgen. Jede Unterschrift leistet ein Mensch in der CodeB Wallet – eine fortgeschrittene elektronische Signatur oder eine qualifizierte, wenn eine qualifizierte Signaturkarte verwendet wird.
Jede KI-App und jeder Agent, der einen Remote-MCP-Server mit Anmeldung hinzufügen kann – das können die meisten aktuellen KI-Desktop- und Web-Apps und Entwicklerwerkzeuge. Agenten ohne Bildschirm nutzen stattdessen OpenID CIBA (siehe Für Entwickler).
Prüfen Sie die Adresse: https://phone.codeb.io/mcp, ohne Leerzeichen am Ende. Wählen Sie den Servertyp „Remote“, „HTTP“ oder „URL“, nicht einen lokalen Befehl. Akzeptiert Ihre App nur einen festen Token, kann sie sich so nicht verbinden; ein Entwickler kann sie mit OpenID CIBA verbinden (siehe Für Entwickler oben); dieser Token gilt eine Stunde.
Bis Sie sie entfernen. Die App erneuert ihren einstündigen Zugriff selbst; wird sie 30 Tage nicht benutzt, erlauben Sie sie erneut.
Unter Ihre Agenten (Your agents), bei Verbundene Apps (Connected apps), Entfernen (Remove) wählen. Nach spätestens einer Minute funktioniert die App nicht mehr.
Client-Initiated Backchannel Authentication ist ein Standard der OpenID Foundation für Agenten ohne Bildschirm: der Agent fragt, die Person gibt auf einem anderen Gerät frei (unter Ihre Agenten; dazu eine E-Mail, höchstens eine alle fünf Minuten je Agent), und der Agent erhält danach einen Token für eine Stunde. Die Freigabe zeigt einen Code, der mit dem Code Ihres Agenten übereinstimmen muss.
Nur die Signaturanfragen, mit denen sie arbeitet: die PDFs, die sie hochlädt, und deren signierte Fassungen. Dokumente werden 30 Tage nach Abschluss einer Anfrage gelöscht.
Die Adresse zum Kopieren, verbundene Apps, Agenten und ihre Anfragen.
Signaturanfragen, mehrere Unterzeichner, Signaturfelder.
Endpunkte, MCP-Server und Anmeldung, CIBA, OpenAPI (Englisch).
DIDs, Capability-Tokens und Widerruf für Agenten eines Unternehmens (Englisch).