Der Name ist eingetippt
In den meisten Meeting-Tools kann jeder jeden Namen eintippen. Auf der Kachel steht „Finanzchef“, weil jemand „Finanzchef“ geschrieben hat.
Artikel · Deepfake-Betrug · EUDI-Wallet
2024 überwies ein Mitarbeiter in der Finanzabteilung rund 25 Millionen US-Dollar nach einer Videokonferenz, in der der Finanzchef und alle Kollegen Deepfakes waren. Gesichter und Stimmen lassen sich heute in Echtzeit klonen. Ein vertrautes Gesicht im Bild beweist nichts mehr.
Der Mitarbeiter hatte Zweifel an einer Zahlungsanforderung, die per E-Mail kam. Ein Videocall sollte sie ausräumen: Der Finanzchef und mehrere Kollegen waren dabei, sahen echt aus, klangen echt und erklärten die Überweisung. Die Zweifel verschwanden, und das Geld ging in mehreren Überweisungen hinaus.
Niemand in diesem Call war echt. Gesichter und Stimmen waren aus öffentlichen Video- und Tonaufnahmen der echten Personen erzeugt.
Werkzeuge, die im laufenden Call ein Gesicht austauschen oder eine Stimme klonen, sind heute leicht zu bekommen. Der alte Rat „im Zweifel per Video sprechen“ schützt nicht mehr.
Ein Deepfake kann ein Gesicht kopieren, aber nicht das Handy und den Fingerabdruck hinter der Wallet.
In den meisten Meeting-Tools kann jeder jeden Namen eintippen. Auf der Kachel steht „Finanzchef“, weil jemand „Finanzchef“ geschrieben hat.
Was Sie sehen, ist ein Stream, den der Absender vollständig kontrolliert. Software kann Gesicht und Stimme ersetzen, bevor sie seinen Rechner verlassen.
Ein Meeting-Tool kennt bestenfalls eine E-Mail-Adresse. Nichts verbindet die Person im Bild mit einer echten, geprüften Identität.
CodeB-Meetings nutzen jetzt die EUDI-Wallet – die EU-Brieftasche für die Digitale Identität auf dem Handy –, um zu zeigen, wer wirklich teilnimmt.
Wer sich mit seiner EUDI-Wallet anmeldet, erhält ein EUDI-Abzeichen. Der Name auf der Kachel stammt aus der Identität, nicht aus der Eingabe, und lässt sich im Call nicht ändern.
Vor einer Zahlung, einem Vertrag oder sensiblen Daten kann jeder auf eine Person klicken und eine Live-Verifizierung anfordern. Ihre Wallet fragt nach einer neuen Anmeldung mit Fingerabdruck oder PIN, und alle sehen Ergebnis und Uhrzeit.
Auch Gäste ohne Abzeichen können gefragt werden. Bestätigen sie, wird ihr eingetippter Name für alle durch den Namen aus der Wallet ersetzt.
Angezeigt werden nur Name, Uhrzeit und Ergebnis. Kein Geburtsdatum, keine Adresse, keine Ausweisnummer. Die Meetings laufen in der EU oder auf Ihrem eigenen Server.
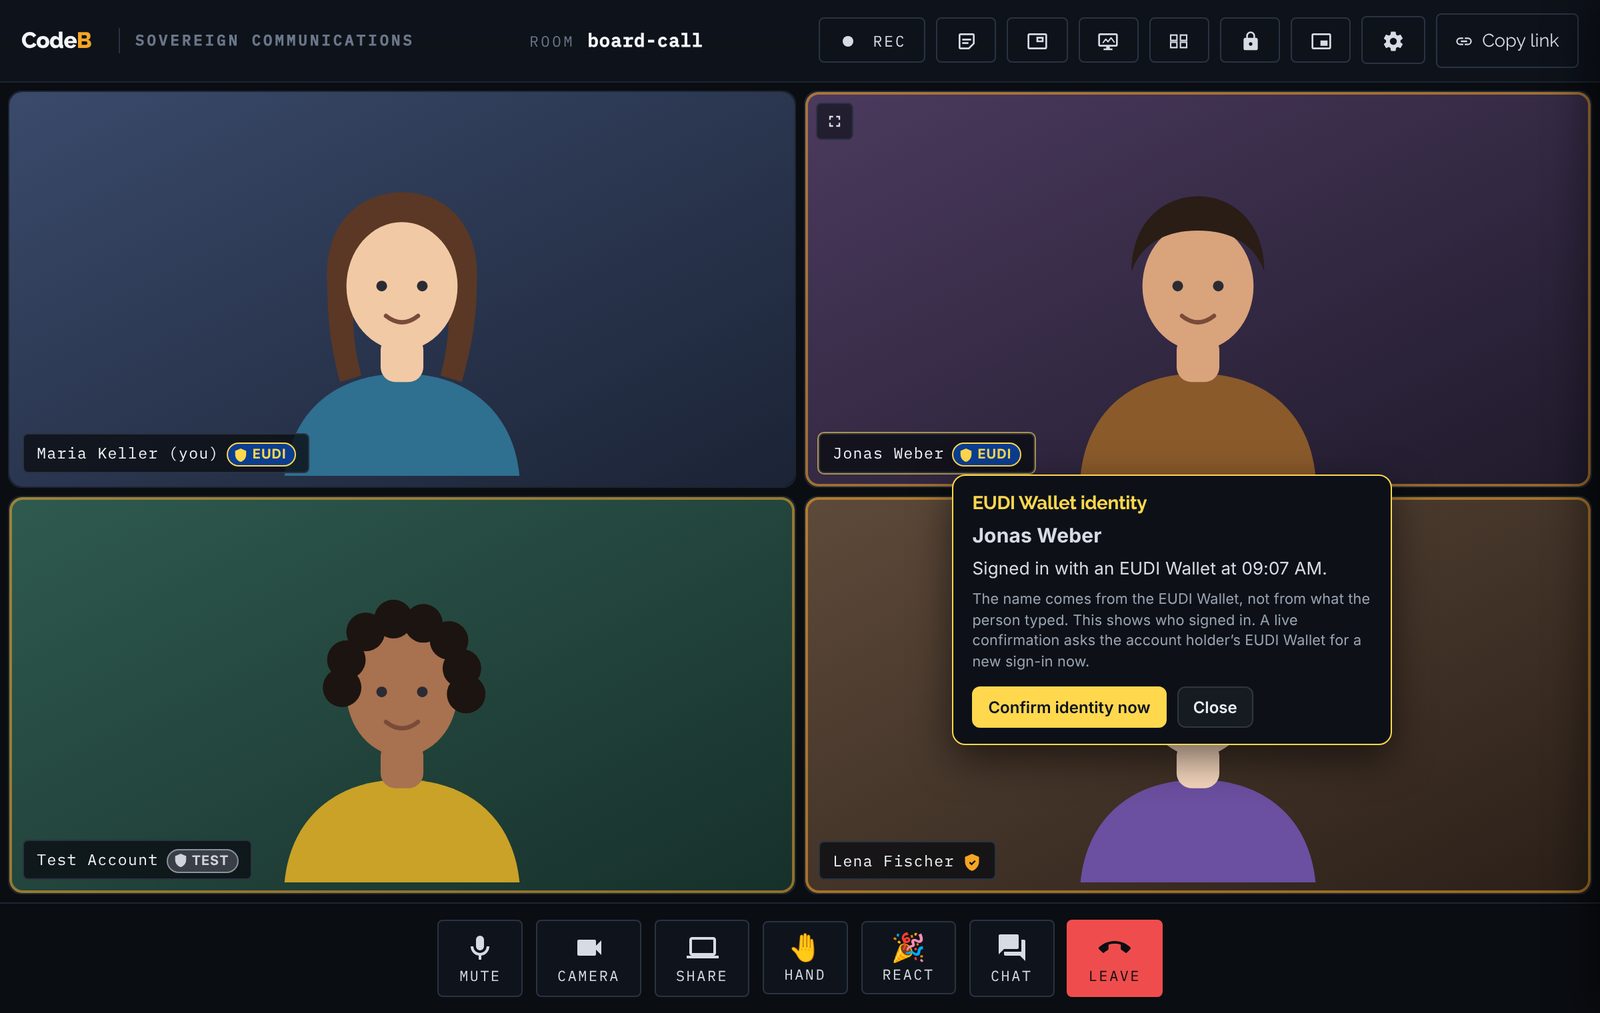
Das Abzeichen analysiert nicht das Gesicht im Bild, und kein System kann allein aus dem Video versprechen, dass ein Gesicht echt ist. Das Abzeichen beweist, wer sich angemeldet hat. Eine Live-Prüfung beweist, dass die eigene Wallet der Person gerade eben bestätigt hat – dafür braucht es ihr Handy und ihren Fingerabdruck oder ihre PIN.
Genau das hat ein Angreifer mit Deepfakes nicht. Aus wenigen Minuten Video kann er kopieren, wie jemand aussieht und klingt. Den Hardware-Schlüssel im Handy dieser Person kann er nicht kopieren.
Nicht von sich aus. Das Abzeichen beruht auf einer Anmeldung mit der EUDI-Wallet, die der Meeting-Server prüft, und wird von der Seite neben das Video gezeichnet – nichts im Videostream kann es erzeugen. Für eine Live-Prüfung bräuchte ein Angreifer das Handy der echten Person und ihren Fingerabdruck oder ihre PIN.
Nein. CodeB analysiert keine Gesichter oder Stimmen. Es zeigt, wer sich mit einer EUDI-Wallet angemeldet hat, und jeder kann eine Live-Bestätigung dieser Wallet anfordern.
Nein. Gäste treten wie bisher über einen Link bei, nur ohne Abzeichen. Wenn es darauf ankommt, können sie um eine Verifizierung gebeten werden.
Das Abzeichen, die Live-Prüfung und die Bitte um Verifizierung – Schritt für Schritt.
Wie das EUDI-Abzeichen und die Live-Prüfung funktionieren, mit allen Details.
Wie die Wallet-Anmeldung funktioniert und was sie beweist.
Video, Audio und Bildschirmfreigabe im Browser – keine App für Gäste.
Die EUDI-Wallet-App für Android.